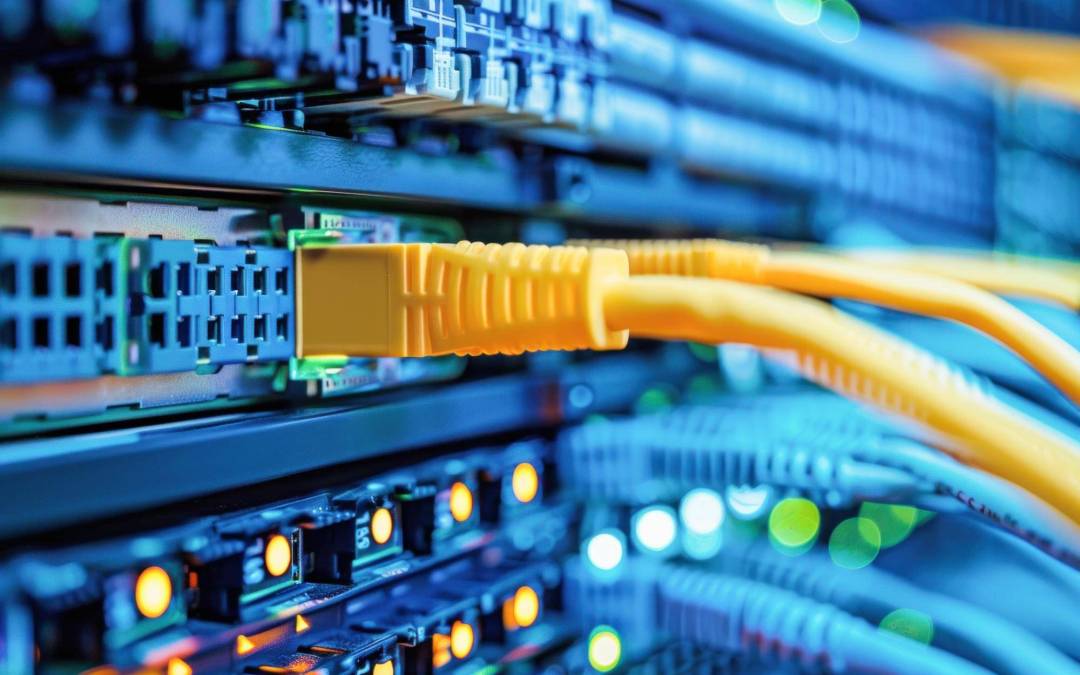
Sieć komputerowa składa się z trzech grup elementów: urządzeń końcowych, urządzeń pośredniczących oraz medium transmisyjnego wraz z oprogramowaniem i protokołami. Podstawę infrastruktury tworzą switche, routery i punkty dostępowe Wi‑Fi, a komunikację umożliwiają adresacja IP, usługi DNS i DHCP oraz protokoły warstwowe opisane przez modele OSI i TCP IP.
Czym jest sieć komputerowa?
Sieć komputerowa to zbiór połączonych urządzeń wymieniających dane i współdzielących zasoby takie jak pliki, aplikacje czy dostęp do Internetu. Węzłami są wszystkie urządzenia biorące udział w komunikacji, a hostem jest każde urządzenie posiadające adres sieciowy. Dane są dzielone na pakiety, które mogą dotrzeć różnymi trasami i są składane u odbiorcy.
Komunikacja w sieci przebiega zgodnie z protokołami sieciowymi, które definiują reguły formatowania, przesyłania, odbioru i interpretacji informacji. Identyfikacja odbywa się z użyciem adresów IP w wariantach IPv4 i IPv6 oraz adresów MAC funkcjonujących na łączu danych.
Z jakich elementów składa się sieć komputerowa?
Trzon architektury stanowią trzy kategorie elementów. Pierwsza to urządzenia końcowe działające jako hosty. Druga to urządzenia pośredniczące, w tym przełączniki, routery, punkty dostępowe, modemy oraz zapory sieciowe, które kierują ruchem, zapewniają łączność i zabezpieczenia. Trzecia kategoria obejmuje medium transmisyjne oraz oprogramowanie i usługi wspierające działanie sieci.
Fizyczne i bezprzewodowe dołączenie hostów umożliwia karta sieciowa, która wystawia interfejs identyfikowany m.in. przez adres MAC. Po stronie mediów stosuje się przewody miedziane, światłowody oraz fale radiowe w sieciach Wi‑Fi. Całość spina warstwa logiczna z protokołami IP, TCP, UDP oraz usługami DNS i DHCP.
Jak działają kluczowe urządzenia sieciowe?
Switch łączy urządzenia w obrębie tej samej sieci lokalnej i przekazuje ramki na podstawie adresów MAC do właściwego portu. Dzięki temu ogranicza zbędny ruch i przyspiesza komunikację w segmencie sieci.
Router łączy różne sieci i wybiera trasę przesyłania pakietów analizując adresy IP oraz tablicę routingu. Zazwyczaj stanowi bramę do Internetu i decyduje o dalszym przeskoku pakietu w kierunku celu.
Punkt dostępowy Wi‑Fi zapewnia bezprzewodowe podłączanie urządzeń do sieci, działając jako most między medium radiowym a segmentem przewodowym, co umożliwia mobilność oraz elastyczne rozszerzanie zasięgu.
Karta sieciowa odpowiada za fizyczne lub bezprzewodowe połączenie hosta z siecią i obsługę ramek oraz pakietów, a interfejs jest identyfikowany unikalnym adresem MAC przypisanym do urządzenia.
Zapora sieciowa filtruje ruch zgodnie z polityką bezpieczeństwa i regułami, chroniąc zasoby przed nieuprawnionym dostępem oraz niepożądanymi połączeniami. W środowiskach produkcyjnych pracuje zwykle wraz z innymi systemami ochronnymi.
Na czym polega adresacja i protokoły sieciowe?
Adres IP identyfikuje urządzenie lub interfejs w określonej sieci i pozwala na kierowanie pakietów pomiędzy segmentami. Współcześnie stosuje się zarówno IPv4, jak i IPv6, które współistnieją w wielu środowiskach.
Protokoły definiują sposób tworzenia i obsługi ruchu. Kluczowe są IP, TCP i UDP w warstwie transportowo internetowej oraz Ethernet i Wi‑Fi w warstwie dostępowej. W warstwie aplikacji dominują HTTP i HTTPS, a działanie usług użytkowych wspierają DNS tłumaczący nazwy domen na adresy IP oraz DHCP automatycznie przydzielający adresy i parametry konfiguracji.
Jak wygląda przebieg komunikacji w sieci krok po kroku?
Najpierw urządzenie dołącza do sieci przez Ethernet lub Wi‑Fi przy użyciu karty sieciowej, po czym uzyskuje konfigurację adresową od serwera DHCP obejmującą adres IP, maskę, bramę i adresy DNS. Gdy aplikacja odwołuje się do nazwy, klient pyta DNS o odpowiadający jej adres IP.
Warstwa transportowa dzieli dane na segmenty i pakiety. TCP zapewnia kontrolę kolejności i retransmisje, a UDP minimalizuje narzut dla wymagań czasu rzeczywistego. W sieci lokalnej przełącznik kieruje ramki na podstawie adresów MAC, a między sieciami router wybiera trasę pakietu w oparciu o tablicę routingu.
Po drodze ruch może zostać przefiltrowany przez zaporę według polityki bezpieczeństwa i reguł. Urządzenie docelowe odbiera pakiety, weryfikuje je i rekonstruuje pierwotne dane dla aplikacji.
Jakie są modele warstw OSI i TCP IP?
Model OSI opisuje komunikację w siedmiu warstwach fizycznej, łącza danych, sieciowej, transportowej, sesji, prezentacji oraz aplikacji. W praktyce powszechnie stosuje się model TCP IP obejmujący warstwy dostępu do sieci, internetową, transportową i aplikacji. Oba podejścia porządkują funkcje i protokoły oraz ułatwiają projektowanie i diagnozowanie elementów sieci.
Jak klasyfikujemy sieci pod względem zasięgu?
Stosuje się podział na PAN sieci osobiste, LAN sieci lokalne, WLAN bezprzewodowe sieci lokalne, MAN sieci metropolitalne oraz WAN sieci rozległe. Klasyfikacja porządkuje wymagania dotyczące przepustowości, opóźnień oraz doboru mediów i urządzeń.
Co wpływa na wydajność i dostępność sieci?
Na odczuwalną jakość wpływają przepustowość, opóźnienie i jitter. Wysoka przepustowość nie gwarantuje niskich opóźnień, ponieważ na latencję oddziałują trasy, przeciążenia i przetwarzanie pośrednie. Jitter jest krytyczny dla ruchu wrażliwego na czas.
Dostępność zwiększa redundancja dodatkowych łączy i urządzeń, która ogranicza skutki awarii, jednak podnosi koszty i wymaga spójnej konfiguracji. W sieciach bezprzewodowych jakość zależy od odległości, przeszkód i zakłóceń oraz od liczby jednoczesnych klientów korzystających z punktu dostępowego.
Na czym polega segmentacja i dlaczego jest ważna?
Segmentacja dzieli infrastrukturę na mniejsze części zwane segmentami, często z użyciem VLAN. Ogranicza to domeny rozgłoszeniowe, upraszcza zarządzanie ruchem i wzmacnia bezpieczeństwo przez oddzielenie grup urządzeń takich jak pracownicy, goście i IoT. Komunikację między segmentami kontroluje router oraz polityki bezpieczeństwa obejmujące filtry i reguły. W praktyce routery współdziałają z DNS, DHCP, translacją NAT i zaporami w celu spójnej kontroli przepływu pakietów.
Jak chronić elementy sieci i dane?
Podstawę ochrony stanowią zapory sieciowe, szyfrowanie, systemy wykrywania włamań, VPN, uwierzytelnianie wieloskładnikowe oraz segmentacja. Rosnące znaczenie ma model Zero Trust, który nie zakłada domyślnego zaufania do użytkownika lub urządzenia jedynie z powodu obecności w sieci firmowej i wymaga ciągłej weryfikacji tożsamości oraz kontekstu żądań.
Ile osób korzysta z Internetu i co to oznacza dla sieci?
Według danych ITU w 2025 roku z Internetu korzystało około 6 miliardów osób, co odpowiada blisko trzem czwartym populacji świata. Jednocześnie około 2,2 miliarda osób pozostawało poza siecią, co obrazuje utrzymującą się lukę cyfrową i potrzebę dalszego rozwoju dostępnych oraz bezpiecznych elementów sieciowych.
Podsumowanie. Z czego składa się sieć komputerowa i jakie ma elementy?
Sieć komputerowa to uporządkowany układ hostów, urządzeń pośredniczących, mediów i oprogramowania. Do kluczowych elementów sieci należą karta sieciowa, switch, router, punkt dostępowy, modem lub ONT, firewall oraz usługi DNS i DHCP. Ich współdziałanie według reguł protokołów i modeli OSI oraz TCP IP zapewnia łączność, wydajność i bezpieczeństwo w skali od sieci lokalnej po Internet.
MaleWielkieDane.pl – portal o technologii bez marketingowego bełkotu. Piszemy o analizie danych, AI, cyberbezpieczeństwie i innowacjach dla ludzi, którzy potrzebują odpowiedzi, nie teorii.