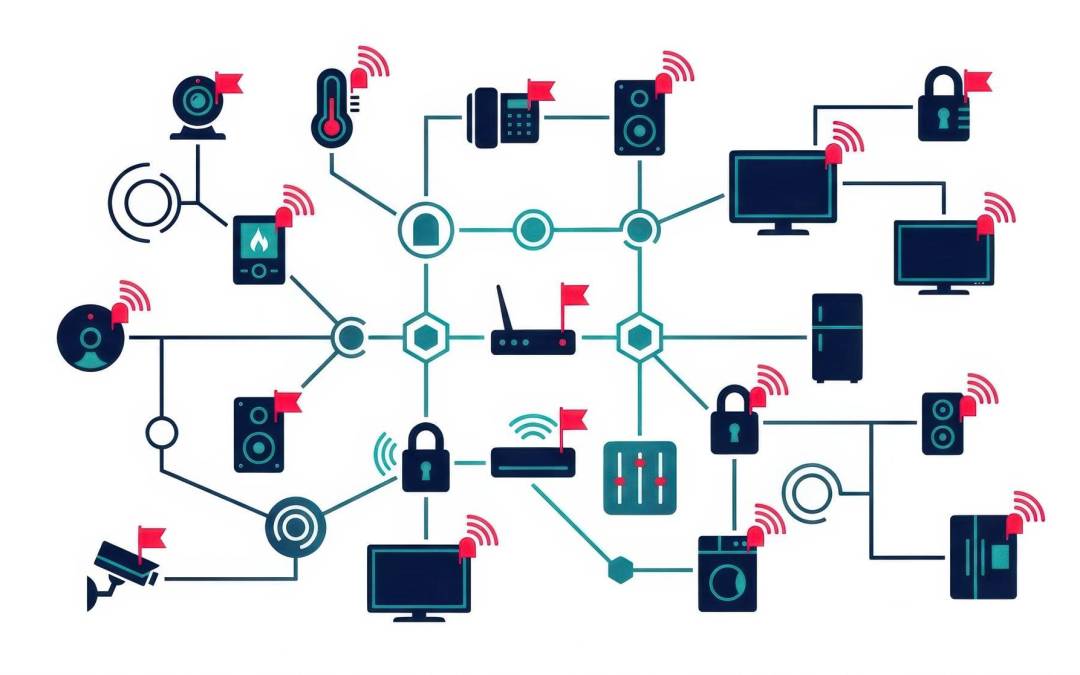
Sieć komputerowa to uporządkowany system połączonych urządzeń, które mogą się komunikować i współdzielić dane, usługi oraz zasoby zgodnie z uzgodnionymi regułami komunikacji. Poniżej znajdziesz najważniejsze definicje, zasady działania i rodzaje sieci wraz z aktualnymi kierunkami rozwoju i kluczowymi parametrami jakości.
Co to jest sieć komputerowa?
Sieć komputerowa łączy wiele węzłów, czyli urządzeń i systemów, które wymieniają informacje w ustalony sposób oraz udostępniają usługi i zasoby w ramach ustalonej infrastruktury. Węzłami są zarówno urządzenia końcowe, jak i elementy pośredniczące i sterujące ruchem oraz dostępem.
Komunikacja w sieci odbywa się według protokołów sieciowych, które definiują adresowanie, format, sposób przesyłania i interpretację danych, aby każda warstwa transmisji działała przewidywalnie i spójnie dla wszystkich uczestników.
Sieci klasyfikuje się między innymi według zasięgu, użytego medium transmisyjnego, sposobu organizacji i komunikacji, topologii oraz zastosowań biznesowych lub prywatnych.
Jak działa komunikacja w sieci?
W aplikacjach powstają dane, które są dzielone na pakiety wyposażone w informacje sterujące, takie jak adres nadawcy i odbiorcy oraz identyfikacja protokołu, po czym trafiają do sieci w celu doręczenia we właściwe miejsce. Routery wybierają trasę na podstawie adresacji IP, a przełączniki kierują ramki do konkretnych urządzeń w obrębie tej samej sieci lokalnej, co redukuje kolizje i podnosi wydajność.
Protokół IP odpowiada za adresowanie i przekazywanie pakietów między sieciami, TCP porządkuje i potwierdza dostarczenie danych, a UDP preferuje szybkość zamiast pełnej kontroli dostarczenia. DNS tłumaczy nazwy na adresy IP, HTTP i HTTPS obsługują komunikację usług WWW, a Ethernet i Wi‑Fi stanowią podstawę transmisji przewodowej i bezprzewodowej w sieciach lokalnych.
Po dotarciu do celu dane są składane z pakietów i przekazywane odpowiedniej aplikacji, a mechanizmy kontroli w TCP umożliwiają ponowne wysłanie brakujących fragmentów oraz potwierdzenia odbioru.
Na czym polega warstwowy model komunikacji?
Model warstwowy dzieli zadania komunikacji na funkcje aplikacji, transportu, warstwy internetowej oraz dostępu do sieci, co upraszcza projektowanie, testowanie i interoperacyjność rozwiązań. Warstwa aplikacji obsługuje usługi używane przez programy, warstwa transportowa zapewnia komunikację między aplikacjami, warstwa internetowa zajmuje się adresowaniem i routingiem pakietów, a warstwa dostępu do sieci przenosi dane przez konkretne medium.
W modelu OSI wyróżnia się siedem warstw: fizyczną, łącza danych, sieciową, transportową, sesji, prezentacji i aplikacji, co umożliwia jeszcze dokładniejszy podział ról i odpowiedzialności w transmisji.
Jakie są rodzaje sieci według zasięgu?
Podział według zasięgu obejmuje kilka poziomów, od bardzo bliskiego obszaru osobistego, przez lokalny i kampusowy, po metropolitalny, rozległy oraz globalny. Każda kategoria różni się wymaganiami dotyczącymi infrastruktury, zarządzania ruchem oraz współpracy z operatorami.
- PAN, czyli sieć osobista o bardzo małym zasięgu i niewielkiej liczbie węzłów.
- LAN, czyli sieć lokalna działająca w ograniczonej przestrzeni z kontrolą i zarządzaniem w jednym obszarze.
- WLAN, czyli bezprzewodowa sieć lokalna z dostępem radiowym.
- CAN, czyli sieć obejmująca wiele budynków w jednym kompleksie.
- MAN, czyli sieć o zasięgu metropolitalnym.
- WAN, czyli sieć rozległa łącząca wiele lokalizacji w różnych regionach.
- GAN, czyli sieć o zasięgu globalnym.
Czym jest Internet w podziale sieci?
Internet jest globalnym systemem połączonych sieci, który działa w oparciu o rodzinę protokołów TCP IP i zapewnia wymianę danych między niezależnie zarządzanymi domenami i infrastrukturami na całym świecie. Taka architektura umożliwia skalowalność i interoperacyjność przy zastosowaniu wspólnych standardów oraz mechanizmów routingu.
Jakie są rodzaje sieci według sposobu organizacji?
W ujęciu organizacyjnym wyróżnia się sieci klient serwer, w których usługi są centralnie udostępniane, oraz sieci peer to peer, gdzie węzły mogą jednocześnie świadczyć i pobierać zasoby, co wpływa na modele zarządzania i bezpieczeństwa. Dodatkowo stosuje się wydzielone środowiska prywatne i publiczne, aby precyzyjniej kontrolować dostęp oraz zakres współdzielonych informacji.
- Sieć klient serwer z centralnym udostępnianiem usług.
- Sieć peer to peer z równorzędną wymianą między węzłami.
- Intranet jako wewnętrzna sieć organizacji dla uprawnionych użytkowników.
- Ekstranet jako kontrolowany dostęp do wybranych zasobów dla partnerów zewnętrznych.
- Internet jako publiczna, globalna przestrzeń komunikacji.
Jakie media transmisyjne wykorzystują sieci?
Podstawowy podział obejmuje sieci przewodowe i bezprzewodowe, przy czym sieci przewodowe wykorzystują między innymi kable miedziane lub światłowód, a sieci bezprzewodowe korzystają z fal radiowych zgodnie ze standardami warstwy fizycznej i łącza danych. W praktyce używa się też transmisji radiowej szerokopasmowej, satelitarnej oraz sieci komórkowych z różnymi pasmami i metodami dostępu.
- Przewodowe.
- Bezprzewodowe.
- Światłowodowe.
- Radiowe.
- Satelitarne.
- Komórkowe.
Czym są kluczowe urządzenia i adresy w sieci?
Serwer udostępnia usługi i zasoby innym urządzeniom, a klient je wykorzystuje zgodnie z przydzielonymi uprawnieniami i politykami dostępu. Router łączy różne sieci i przekazuje pakiety między nimi, a przełącznik organizuje komunikację w obrębie jednej sieci lokalnej, kierując ruch do właściwych portów.
Punkt dostępowy zapewnia bezprzewodowy dostęp do sieci, natomiast zapora sieciowa kontroluje ruch zgodnie z określonymi regułami bezpieczeństwa, które definiują dozwolone połączenia i kierunki transmisji. Adres IP identyfikuje węzeł lub interfejs w sieci logicznej, a adres MAC identyfikuje interfejs sieciowy na poziomie sprzętowym.
Co wpływa na wydajność i topologię sieci?
Na wydajność wpływają łącznie przepustowość, opóźnienia, jakość medium transmisyjnego, obciążenie ruchem oraz możliwości urządzeń, dlatego planowanie pojemności i architektury musi uwzględniać współzależność tych czynników. Topologia sieci opisuje rozmieszczenie i połączenia urządzeń, co przekłada się na niezawodność, odporność na awarie oraz prostotę zarządzania.
Router łączy różne sieci i jest kluczowy dla routingu między nimi, a przełącznik odpowiada za sprawną komunikację w sieci lokalnej, co redukuje niepotrzebny rozgłos i kolizje. Większy zasięg zwykle wymaga dodatkowych urządzeń pośredniczących, lepszej infrastruktury transmisyjnej lub usług operatora telekomunikacyjnego.
Centralizacja usług upraszcza administrację i audyt, ale zwiększa skutki potencjalnej awarii serwera lub centrum danych, natomiast chmura podnosi elastyczność kosztem uzależnienia od jakości połączenia i polityk dostawcy. Przetwarzanie brzegowe ogranicza opóźnienia i wolumen danych kierowanych do centrum danych dzięki lokowaniu części funkcji bliżej źródła zdarzeń.
Wirtualizacja i sieci definiowane programowo oddzielają funkcje sieciowe od sprzętu, ułatwiając automatyzację i zmianę konfiguracji, ale zwiększają wymagania w zakresie kompetencji i monitorowania. Większa liczba urządzeń IoT zwiększa skalę i złożoność, a przez to powierzchnię potencjalnych ataków, dlatego szyfrowanie, uwierzytelnianie, segmentacja, kopie zapasowe i ciągły monitoring są niezbędne.
Jakie są główne cele sieci komputerowych?
Podstawowe cele to wymiana informacji, współdzielenie zasobów, zdalny dostęp do usług, centralne zarządzanie danymi oraz umożliwienie współpracy użytkowników i systemów przy jednoczesnym zwiększeniu dostępności oraz skalowalności infrastruktury. Cele te determinują dobór architektury, technologii oraz polityk bezpieczeństwa w całym cyklu życia sieci.
Ile osób korzysta z Internetu?
W 2025 roku z Internetu korzystało około 6 miliardów osób, co stanowiło około 74 procent światowej populacji, co podkreśla skalę i znaczenie globalnej łączności dla gospodarki i życia społecznego.
Jakie trendy kształtują rozwój sieci?
Najważniejsze kierunki obejmują rozwój sieci 5G i kolejnych generacji komunikacji mobilnej, przetwarzanie brzegowe, wirtualizację funkcji sieciowych, sieci definiowane programowo, usługi chmurowe i modele hybrydowe, automatyzację z wykorzystaniem sztucznej inteligencji, architekturę Zero Trust oraz rozwój Internetu rzeczy i systemów automatyki.
Infrastruktura 5G coraz częściej korzysta z technologii chmurowych zarówno w warstwie dostępowej, rdzeniowej, jak i brzegowej, co umożliwia bardziej elastyczne, dynamiczne przydzielanie zasobów oraz skalowanie usług w odpowiedzi na popyt. Model Zero Trust zakłada, że żadnego użytkownika, urządzenia ani połączenia nie należy domyślnie uznawać za zaufane, nawet wewnątrz sieci, co wspiera koncepcję ciągłego weryfikowania tożsamości i kontekstu dostępu.
Czy rodzaje sieci przekładają się na realne korzyści?
Dobór kategorii zasięgu, sposobu organizacji i medium transmisyjnego pozwala lepiej dopasować koszty, wydajność, bezpieczeństwo i niezawodność do potrzeb użytkowników i systemów, a konsekwentne stosowanie standardów oraz mechanizmów warstwowych wspiera interoperacyjność i skalowanie w czasie. W rezultacie architektury mogą płynnie ewoluować wraz z rozwojem wymagań biznesowych i technologicznych, bez naruszania podstawowych zasad komunikacji i bezpieczeństwa.
MaleWielkieDane.pl – portal o technologii bez marketingowego bełkotu. Piszemy o analizie danych, AI, cyberbezpieczeństwie i innowacjach dla ludzi, którzy potrzebują odpowiedzi, nie teorii.